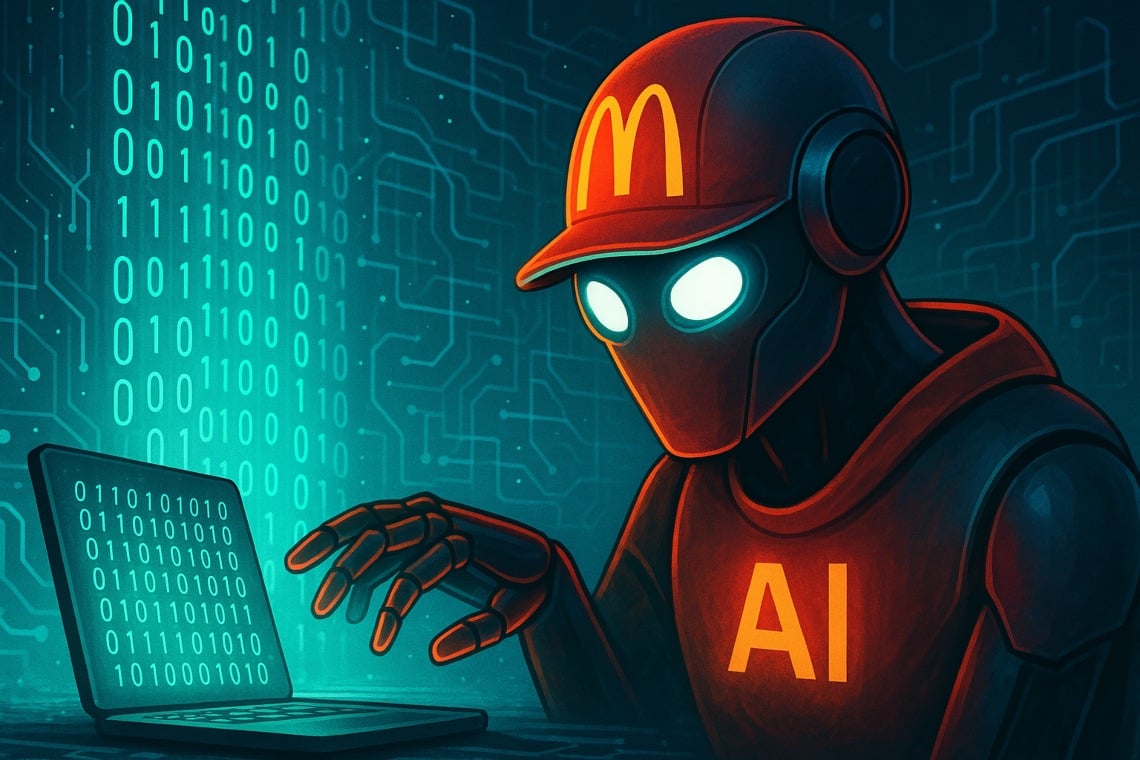
Na cadeia global McDonald’s, a gestão inteligente dos dados através da inteligência artificial transformou-se recentemente numa questão de segurança crítica. Uma investigação revelou que uma vulnerabilidade na plataforma de contratação McHire, alimentada pela AI de Paradox.ai, potencialmente colocou em risco os dados pessoais de mais de 64 milhões de aspirantes a empregados.
Sumário
McHire e a gestão dos dados: entre inovação e riscos digitais
A plataforma de recrutamento McHire é utilizada em escala internacional pelo McDonald’s para otimizar o processo de seleção de pessoal. Confiada à empresa especializada Paradox.ai, a plataforma baseia-se em chat bots inteligentes como Olivia, capazes de receber candidaturas e gerir as conversas com os candidatos em tempo real. No entanto, por trás da eficiência e rapidez na contratação, surgiram lacunas críticas em matéria de segurança informática que geraram preocupações fortíssimas entre os profissionais da área.
Descoberta da falha: o papel dos pesquisadores de segurança
A sinalizar a grave vulnerabilidade foram Ian Carroll e Sam Curry, especialistas no campo da cybersecurity, que realizaram uma análise aprofundada no sistema. No decorrer da investigação, focada precisamente no comportamento do chatbot AI Olivia desenvolvido pela Paradox.ai, os pesquisadores identificaram uma falha estrutural nas proteções digitais das contas com privilégios elevados.
Durante o exame, Carroll e Curry descobriram que as credenciais de acesso para uma das principais funções administrativas estavam protegidas por uma senha fraca. Esta simples distração abriu a porta para acessos potencialmente indiscriminados a dados de milhões de pessoas.
A extensão da exposição: dados de alto risco para milhões de usuários
De acordo com os especialistas em segurança cibernética, a vulnerabilidade poderia ter levado à comprometimento de 64 milhões de registros. Esses arquivos continham informações pessoais extremamente sensíveis, incluindo:
- Nomes completos
- Endereços de email
- Números de telefone
A dimensão do potencial dano é impressionante não apenas pelo número de usuários envolvidos, mas também pela qualidade dos dados que, se subtraídos, podem alimentar fraudes digitais, phishing e outras atividades fraudulentas.
Resposta de Paradox.ai: correção rápida e futuro programa bug bounty
Após a notificação, Paradox.ai comunicou que a conta afetada pela falha de segurança não foi acessada por indivíduos não autorizados. A empresa destacou como a vulnerabilidade foi corrigida com rapidez, comprovando a agilidade na aplicação das necessárias medidas corretivas.
Além disso, Paradox.ai anunciou a intenção de lançar um bug bounty program. Este tipo de iniciativa representa um incentivo econômico direcionado aos especialistas em segurança para que relatem vulnerabilidades antes que se tornem um problema real. Caracterizada por transparência e colaboração com a comunidade de pesquisadores, a escolha do bug bounty destaca o compromisso da empresa em melhorar a resistência de suas plataformas contra futuros ataques cibernéticos.
As reações do McDonald’s e a questão da privacidade
A notícia da falha gerou imediatamente uma resposta institucional por parte de McDonald’s. O grupo expressou decepção diante do ocorrido, reiterando de forma clara sua atenção aos padrões de proteção de dados. A marca afirma considerar a privacidade uma prioridade, implementando medidas avançadas para a salvaguarda das informações pessoais, e comprometendo-se a reforçar os processos de controle internos.
No entanto, o incidente destaca como nem mesmo as organizações mais estruturadas estão completamente a salvo de riscos imprevistos, especialmente quando confiam em soluções automatizadas desenvolvidas por parceiros terceiros. O episódio solicita uma reflexão sobre a importância da verificação independente e contínua dos sistemas de segurança, mesmo além da fase de implementação inicial.
Inteligência artificial e cibersegurança: desafios e perspetivas para o futuro
A integração cada vez mais intensa entre inteligência artificial e processos empresariais expõe as empresas a novos riscos, exigindo abordagens proativas no âmbito da safety. Por um lado, ferramentas como o chatbot Olivia reduzem o tempo de recrutamento e melhoram a experiência dos candidatos. Por outro lado, a complexidade dos algoritmos e das infraestruturas de cloud que os suportam pode facilitar o surgimento de vulnerabilidades pouco visíveis.
Consequentemente, o episódio ocorrido com McHire constitui um significativo sinal de alerta: não basta inovar, é necessário fazê-lo com uma atenção constante à gestão dos riscos digitais. Os incidentes de segurança, como o relatado por Carroll e Curry, demonstram de fato que cada elo fraco pode ter repercussões amplas, envolvendo dados de milhões de indivíduos.
Ações preventivas e cultura da segurança digital
Para reforçar a proteção dos dados pessoais nas plataformas de recrutamento digital, torna-se assim fundamental adotar estratégias preventivas:
- Mudança regular das credenziali di accesso com senhas fortes
- Verificações de segurança constantes através de auditorias independentes
- Participação em bug bounty program para incentivar a pesquisa ética das vulnerabilidades
- Consciência e formação periódica dos operadores sobre as melhores práticas de cybersecurity
Apenas uma cultura digital orientada para a prevenção permite evitar incidentes semelhantes, protegendo dados e reputação.
Impacto do incidente e pontos para uma reflexão consciente
A vulnerabilidade detectada na plataforma McHire destaca as criticidades associadas à adoção de tecnologias de IA nos processos de RH em larga escala. O caso demonstra que a velocidade da inovação deve sempre equilibrar-se com práticas de segurança sólidas. Para os responsáveis pelos dados das empresas globais, este episódio oferece a oportunidade de recalibrar suas estratégias de defesa, investindo mais em monitoramento proativo e conformidade rigorosa.
Olhando para o futuro, McDonald’s, Paradox.ai e todo o setor terão que reforçar a cooperação entre desenvolvedores de tecnologia e pesquisadores de segurança, estimulando a introdução de novos padrões e incentivando a pesquisa responsável das vulnerabilidades. Para quem busca transparência e confiabilidade na gestão dos seus dados pessoais, episódios como este representam um motivo para exigir mais atenção, informação e proteção por parte das empresas.