Na Índia, a violação de segurança na CoinDCX em 19 de julho levou à prisão do seu engenheiro de equipe após o roubo de $44 milhões em ativos digitais.
Sumário
Como ocorreu o roubo de 44 milhões na CoinDCX?
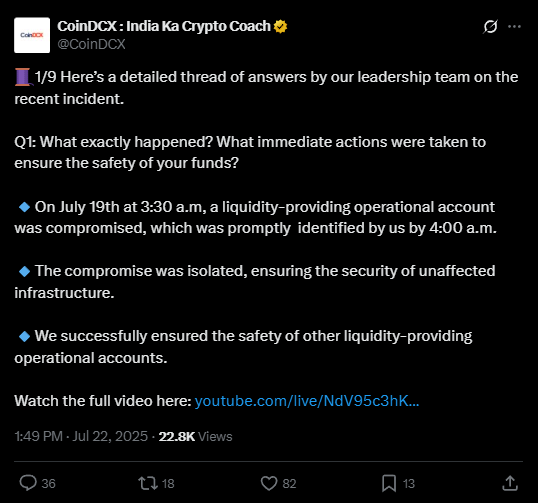
Na noite entre 18 e 19 de julho um acesso não autorizado atingiu os sistemas da CoinDCX. Um ator desconhecido transferiu inicialmente 1 USDT para uma carteira externa, depois procedeu ao verdadeiro golpe: $44 milhões movidos para seis carteiras diferentes. Fontes internas confirmam que o ataque teria se desenvolvido explorando as credenciais de Rahul Agarwal, engenheiro contratado em maio de 2023 e promovido a engenheiro de equipe em abril de 2025.
A operação foi possibilitada pela instalação de malware no laptop corporativo de Agarwal, presumivelmente escondido em arquivos provenientes de atividades de trabalho colaterais. CoinDCX, de fato, reconstruiu que o funcionário havia sido contratado como freelancer para quatro clientes privados, apesar da política que proíbe usos extras dos dispositivos corporativos.
Quem é Rahul Agarwal e por que a polícia o prendeu?
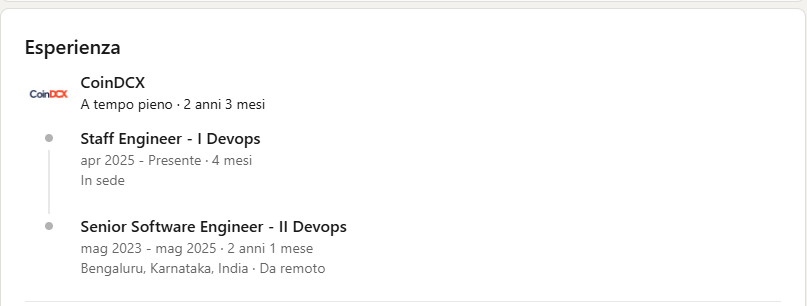
Rahul Agarwal, 30 anos, trabalhava como engenheiro DevOps para a CoinDCX há mais de dois anos, com sede em Bengaluru. Sua promoção a engenheiro de equipe era muito recente, mas a polícia o deteve nas horas seguintes ao caso.
Os investigadores apreenderam o seu laptop de trabalho e iniciaram buscas digitais. Agarwal negou qualquer envolvimento direto no roubo, mas admitiu ter utilizado o computador da empresa para atividades extras, fundamental para a violação via social engineering.
CoinDCX, através do CEO, não confirmou publicamente a prisão, mas emitiu uma nota explicando que as investigações sobre um sofisticado ataque social ainda estão em andamento e impedem declarações mais específicas à imprensa.
O que aconteceu tecnicamente? Por que é um caso sem precedentes?
De acordo com as informações coletadas pela Neblio Technologies, operadora da CoinDCX, o ataque utilizou uma técnica “clássica” de social engineering: os criminosos convenceram Agarwal a instalar um software malicioso, provavelmente em troca de um falso serviço freelance ou através de um email de phishing. Em seguida, o malware deu acesso total a uma conta de servidor interno dedicada à liquidez para outro exchange.
A exchange explicou que nenhum fundo dos usuários foi tocado; a perda diz respeito a reservas empresariais para a gestão da liquidez inter-exchange. No entanto, o dano reputacional e o montante em jogo representam um aviso significativo sobre o quão vulnerável a ataques pode ser até mesmo um operador importante.
Quais são as implicações para CoinDCX, usuários e setor crypto?
De acordo com o CEO da CoinDCX, esta crise destaca o altíssimo risco de ataques direcionados aos funcionários, muitas vezes subestimado.
“Muitas das ameaças mais modernas visam engenheiros e administradores de sistemas, não apenas as estruturas informáticas centralizadas,”
ha dichiarato. A violação não comprometeu as posições crypto dos usuários, mas afetou recursos usados para a gestão da plataforma (por exemplo, trocas entre exchanges).
De acordo com a CoinDCX, as consequências serão vastas: revisão de todas as políticas de TI, suspensão temporária de algumas funcionalidades e, certamente, uma fase de reembolso dos recursos perdidos. Se confirmada a exclusiva via malware-social engineering, tratar-se-á de um precedente para todo o ecossistema crypto indiano.
O que diz a CoinDCX após o roubo de 44 milhões?
A comunicação oficial é extremamente cautelosa. A equipe de segurança da exchange iniciou, em colaboração com as autoridades, auditorias internas massivas e investigações sobre as responsabilidades individuais e de processo. A empresa destacou que as chaves privadas e os ativos dos usuários sempre permaneceram protegidos, embora o ocorrido obrigue todo o setor a “repensar radicalmente” as estratégias de defesa contra os riscos humanos.
De acordo com o que foi relatado pelo CEO:
“o ataque é de elevada complexidade e segue uma tendência internacional de violações induzidas através de engenharia social e gestão imprudente das estações de trabalho.”
Como estão se movendo as autoridades e quais são os riscos futuros?
Bengaluru City police e representantes de Neblio estão ainda analisando os dispositivos apreendidos. Não há, no momento, ligações diretas entre Agarwal e os hackers, mas a cadeia de acesso comprometida origina-se da atividade não autorizada no laptop do funcionário. Foi aberto um relatório oficial por roubo agravado e acesso não autorizado aos sistemas informáticos bancários.
No plano sistêmico, este caso obriga as exchanges a reverem: permissões, monitoramento, política de dispositivos e hábitos de suas equipes, com atenção especial a atividades freelance, plug-ins, extensões e arquivos compartilhados com os funcionários. Um alerta que também pesa sobre as novas regras de compliance exigidas pelo governo indiano.
O que acontece agora: impacto, perspetivas e tensão no mundo crypto
O futuro da CoinDCX permanece dependente dos resultados da investigação e, sobretudo, do impacto reputacional nos usuários. No curto prazo, nenhum fundo de usuário parece comprometido, mas a queda de confiança pode levar a movimentos em massa para outros serviços. O setor cripto deve agora lidar com o risco “humano” como principal vetor de ataque. O caso CoinDCX desloca o foco dos sistemas automáticos para os indivíduos e os processos.
Será interessante ver – e as autoridades sabem disso – quais políticas fortalecerão exchanges e empresas DeFi após esta onda de engenharia social massiva. Siga as evoluções, tanto no perfil X oficial quanto nos principais canais do Telegram para atualizações e aprofundamentos.