A inteligência artificial está avançando rapidamente em cripto, mas a segurança de agentes de IA agora é tão importante quanto a velocidade. Esses sistemas podem negociar, mover fundos e ler carteiras, então um único erro pode rapidamente se tornar caro.
Sumário
Por que agentes de IA mudam o cenário de risco
Diferente do software tradicional, um agente pode planejar etapas, agir por conta própria e continuar trabalhando sem entrada constante. Além disso, essa autonomia ajuda traders e analistas, mas também amplia a superfície de ataque.
Na prática, um agente pode rebalancear uma carteira, analisar oportunidades em DeFi ou executar transações. No entanto, cada permissão extra aumenta a chance de que um erro, bug ou manipulação atinja fundos reais.
Como agentes são explorados
Uma das maiores ameaças é a alucinação. Um sistema de IA pode soar confiante enquanto fornece o endereço de contrato, o fornecimento de tokens ou a regra de protocolo errados. É por isso que a verificação da saída da IA deve sempre vir antes da execução.
Injeção de prompt é outro grande problema. Com ataques de injeção de prompt em IA, invasores fornecem instruções ocultas ou diretas que empurram o modelo em direção a ações prejudiciais, incluindo solicitações de transação ou vazamento de dados.
A injeção de prompt indireta é especialmente preocupante porque o texto malicioso pode se esconder dentro de uma página da web, documento ou mensagem. Em alguns exemplos de ataques de injeção de prompt, um agente que navega em busca de dados de mercado pode ser enganado a enviar fundos para um endereço controlado por um invasor.
A mesma fraqueza aparece em phishing, engenharia social e envenenamento de ferramentas. Agentes mal-intencionados também podem mirar sistemas de IA por meio de plugins comprometidos, interfaces falsas ou descrições enganosas de ferramentas.
Além disso, agentes de IA que lidam com endereços de carteira, chaves de API ou histórico de transações podem ser levados a vazar dados. Isso pode acontecer silenciosamente por meio de integrações maliciosas ou ferramentas comprometidas, tornando a detecção mais difícil.
Riscos de contratos inteligentes também fazem parte do problema. Se um agente interpretar mal o estado on-chain ou executar a transação errada, o resultado pode ser permanente porque as transferências em blockchain geralmente são irreversíveis.
Rug pulls adicionam outra camada de perigo. Um sistema que busca rendimento pode interagir com um protocolo falso, e o operador pode não perceber até que os fundos já estejam comprometidos.
Medidas práticas para uso mais seguro
A primeira regra é simples: use o princípio do menor privilégio. Se um agente só precisa de dados de mercado, não dê a ele direitos de assinatura, amplo acesso à API ou controle total da carteira.
Nenhum serviço legítimo deve pedir uma chave privada ou frase-semente. Mantenha essas credenciais offline e trate qualquer solicitação desse tipo como um claro sinal de alerta.
Desenvolvedores e usuários também devem entender o que são ataques de injeção de prompt antes de implantar um agente. Em cripto, o risco aumenta quando o software lê conteúdo externo e age sobre ele automaticamente.
Além disso, verifique toda saída importante em fontes oficiais. Endereços de contrato, detalhes de tokens e dados de mercado devem ser checados manualmente antes que qualquer ação seja tomada.
Usar uma carteira separada para interações automatizadas pode reduzir a exposição. Mantenha as principais reservas em armazenamento frio e limite a carteira do agente a uma pequena quantidade de capital.
Revise regularmente aprovações, aplicativos conectados e registros de atividade. No entanto, não pare por aí: mantenha as ferramentas atualizadas, use provedores confiáveis e evite plugins ou integrações não verificadas.
Algumas equipes chegam a executar agentes em ambientes isolados (sandbox) para limitar danos se algo der errado. Dito isso, a memória persistente também merece atenção porque pode ser envenenada e carregar instruções ruins para sessões posteriores.
Em todo o setor, pesquisadores estão documentando a ameaça em projetos como datasentinel: uma detecção de ataques de injeção de prompt baseada em teoria dos jogos, formalizando e avaliando ataques de injeção de prompt e defesas e wasp: avaliando a segurança de agentes web contra ataques de injeção de prompt. Esses esforços reforçam um ponto simples: a segurança deve ser incorporada desde o início.
A supervisão humana ainda importa
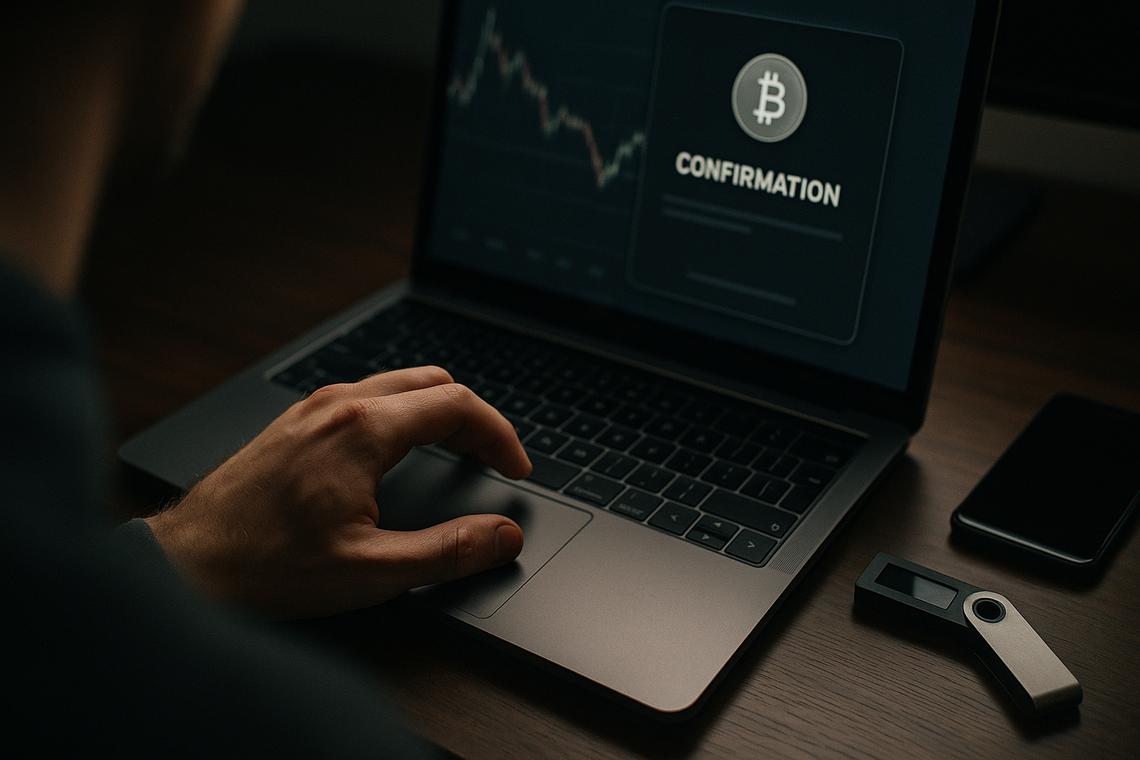
Agentes de IA podem ser úteis, mas devem apoiar a tomada de decisão em vez de substituí-la. Ações de alto risco, incluindo grandes transferências e interações com protocolos desconhecidos, devem sempre exigir confirmação humana.
Dito isso, a disciplina básica é a mesma para todo usuário. Pergunte o que o sistema pode acessar, o que ele pode alterar e com que rapidez você pode revogar o acesso se algo parecer errado.
O mercado pode continuar recompensando a automação, mas a abordagem mais segura continua sendo a cautelosa. Boas práticas de segurança de carteira, permissões rígidas e revisão constante ainda definem a gestão de riscos de IA em cripto melhor do que a confiança cega.
Pesquisas sobre segurança de agentes de IA do MIT e outros trabalhos de segurança apontam na mesma direção: ferramentas autônomas podem ajudar, mas somente quando os usuários mantêm o controle, limitam permissões e verificam cada etapa crítica.