Uma onda de páginas falsas de verificação da Cloudflare está atingindo traders de meme coins, e pelo menos uma vítima afirma que o prejuízo chegou a aproximadamente US$ 600.000. O esquema, sinalizado em relatórios de mercado em 16 de setembro, mostra como um golpe de phishing com meme coin pode contornar totalmente o truque usual de aprovação de carteira e, em vez disso, levar as vítimas a executar código malicioso diretamente em seus próprios computadores.
Sumário
Principais pontos
- Páginas de phishing disfarçadas como telas de verificação da Cloudflare estão mirando traders de meme coins em plataformas como a Axiom.
- O trader @cladzsol relatou ter perdido cerca de US$ 600.000 após executar um script solicitado por uma dessas páginas falsas.
- Os invasores estão escondendo links maliciosos dentro de campos de metadados de tokens, os mesmos campos que os traders verificam ao pesquisar novas moedas.
- Diferente dos draineres de carteira típicos, esse ataque pede que as vítimas executem um script com privilégios de administrador no Windows em vez de aprovar uma transação em blockchain.
- Os traders são orientados a simplesmente fechar qualquer página suspeita de verificação no estilo Cloudflare em vez de seguir suas instruções.
Golpe de Phishing com Cloudflare Falsa Mira Traders de Meme Coins
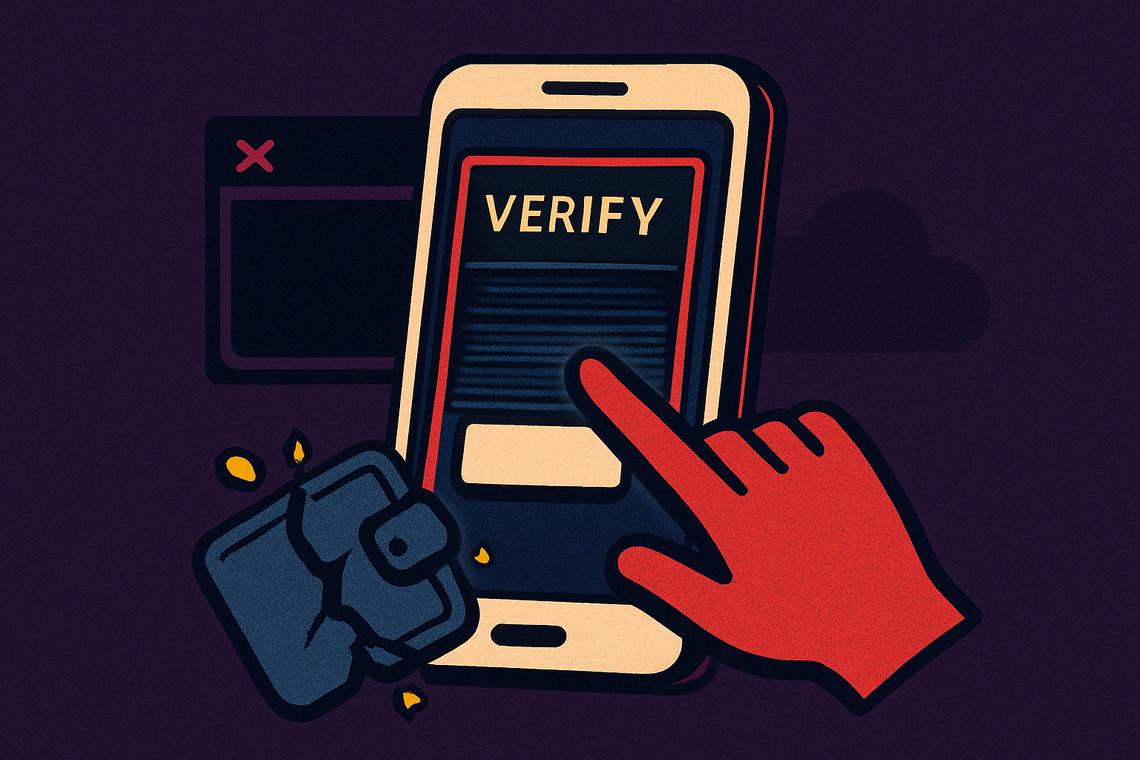
O núcleo desse golpe de phishing com meme coin é enganosamente simples: uma página que parece uma verificação rotineira da Cloudflare “confirme que você é humano”, mas que na verdade pede ao usuário para executar um script com direitos de administrador. Relatórios que circularam em 16 de setembro descreveram várias páginas populares de meme coins redirecionando visitantes para essas telas falsas, que então disparam scripts capazes de drenar os criptoativos do computador.
Execução de Scripts Maliciosos por Meio de Páginas de Verificação
Depois que um trader clica no falso aviso de verificação, um script malicioso pode ser baixado e executado na máquina. A conta de cripto @insidecalls descreveu o mecanismo diretamente, alertando que um site exibiria uma verificação falsa da Cloudflare antes de pedir ao usuário para executar um script de payload com privilégios de administrador no Windows, “que então vai drenar todo o seu PC”. Esse único passo, executado com privilégios de administrador, é o que diferencia esse ataque de formatos de phishing muito mais comuns.
Prejuízo de US$ 600.000 Relatado por Trader
A vítima mais clara até agora é o trader @cladzsol, descrito por @insidecalls como um dos principais traders da Axiom, que relatou ter perdido cerca de US$ 600.000 ao tentar fazer bridge de fundos para a Arc. De acordo com os relatos, a perda ocorreu depois que o falso aviso de verificação levou à execução do payload malicioso. É uma das maiores perdas individuais ligadas a esse estilo específico de ataque relatadas até o momento.
Distribuição de Links de Phishing por Meio da Manipulação de Metadados de Tokens
Esses links de phishing não são espalhados por anúncios aleatórios ou mensagens de spam — eles são incorporados nos metadados que os traders verificam ao avaliar novos tokens. Esse detalhe é importante porque significa que o golpe se esconde exatamente dentro da etapa de pesquisa que os traders realizam para se proteger.
Incorporação de Sites Maliciosos em Metadados de Tokens
Projetos de meme coins normalmente listam um campo de site e links sociais como parte de seus metadados públicos. Relatórios sobre a campanha disseram que esses campos podem ser editados pelos criadores do token ou por qualquer pessoa que posteriormente assuma o controle da presença online de um projeto. Isso abre um caminho para que invasores substituam o site legítimo por um site malicioso onde os traders esperam encontrar uma homepage confiável.
Papel de Plataformas de Agregação como a DexScreener
Plataformas de rastreamento de tokens e agregação de negociação puxam e exibem esses mesmos dados de site e redes sociais, e relatórios apontaram preocupações sobre atrasos na revisão de links exibidos por serviços como a DexScreener. Nenhuma evidência nos relatórios indicou que a própria DexScreener tenha sido comprometida, mas a preocupação destaca a rapidez com que um link malicioso pode chegar aos traders assim que é inserido nos metadados de um projeto.
Como o Ataque com Cloudflare Falsa Difere dos Golpes Típicos de Drenagem de Carteira
A maioria dos golpes de drenagem de carteira depende de um trader conectar uma carteira e assinar uma transação maliciosa em blockchain — o invasor precisa de uma aprovação on-chain para mover fundos. Essa campanha pula essa etapa. Em vez disso, a página falsa da Cloudflare tenta fazer com que a vítima execute código diretamente em seu computador, o que significa que o invasor não fica limitado às permissões que uma aprovação de carteira concederia.
Essa distinção é importante para qualquer pessoa que negocie meme coins: um trader cauteloso que sabe que nunca deve assinar uma transação suspeita ainda pode ser vítima aqui, simplesmente por executar um script que acredita ser uma verificação de segurança rotineira. É exatamente por isso que o ataque está chamando atenção — ele explora um ponto cego que os hábitos padrão de segurança de carteira não cobrem.
Campanhas de Malware Relacionadas e Incidentes Anteriores de Phishing em Cripto
Esta não é a primeira vez que usuários de cripto são levados a executar malware localmente em vez de aprovações on-chain, e os últimos meses mostram um padrão de phishing combinado diretamente com malware criado para coletar dados de carteiras e credenciais.
Phishing Combinado com Malware para Roubo de Carteiras
Em agosto, um aplicativo falso de desktop do Claude distribuiu um malware chamado RevStealer, capaz de atingir mais de 50 carteiras de criptomoedas, segundo a empresa de cibersegurança Morphisec. O arquivo malicioso estava disfarçado como “Claude Opus 5 Free Desktop” e podia extrair dados de carteiras, gerenciadores de senhas e navegadores em sistemas Windows antes de enviá-los para servidores controlados pelos invasores. Separadamente, uma campanha em maio usou pacotes de desenvolvedor maliciosos para mirar desenvolvedores de cripto e IA; a plataforma de segurança Socket identificou pelo menos 34 pacotes maliciosos e 384 versões relacionadas espalhadas pelos ecossistemas npm, PyPI e Rust, com o objetivo de coletar dados de carteiras junto com tokens do GitHub, credenciais de nuvem e chaves de API.
Ataques de Malware Anteriores contra Traders de Meme Coins
Traders de meme coins, em particular, têm sido alvos recorrentes, em grande parte porque se movem rapidamente entre ferramentas desconhecidas, posts em redes sociais e sites de projetos. Em agosto de 2024, o agregador de exchanges Solana Jupiter alertou sobre uma extensão maliciosa do Chrome chamada Bull Checker, promovida como uma forma de visualizar holders de meme coins, depois que usuários relataram carteiras drenadas; a investigação do Jupiter descobriu que ela podia alterar transações e redirecionar tokens para outro endereço.
Nesse contexto, os alertas de 16 de setembro trazem uma mensagem clara e prática: se uma página de verificação no estilo Cloudflare pedir para executar um comando ou script, a atitude mais segura é fechá-la imediatamente sem qualquer interação adicional.
Perguntas frequentes
Como funcionam os golpes de phishing com meme coins que usam verificação falsa da Cloudflare?
Páginas falsas de verificação da Cloudflare enganam traders para que executem scripts maliciosos em seus computadores, pedindo que rodem comandos com privilégios de administrador.
Como os links de phishing são distribuídos para traders de meme coins?
Os invasores incorporam sites de phishing em campos de metadados de tokens que os traders abrem ao pesquisar meme coins recém-lançadas, muitas vezes exibidos por plataformas de agregação como a DexScreener.
Como o ataque com Cloudflare falsa difere dos golpes típicos de drenagem de carteira?
Em vez de pedir que os usuários aprovem transações maliciosas em blockchain, esse ataque faz com que as vítimas executem código diretamente em seus computadores, permitindo atividades maliciosas locais.
O que os traders devem fazer se encontrarem uma página suspeita de verificação da Cloudflare?
Os traders são aconselhados a fechar imediatamente páginas suspeitas de verificação da Cloudflare e evitar executar quaisquer comandos ou scripts.
Artigo produzido com a assistência de inteligência artificial e revisado pela equipe editorial.