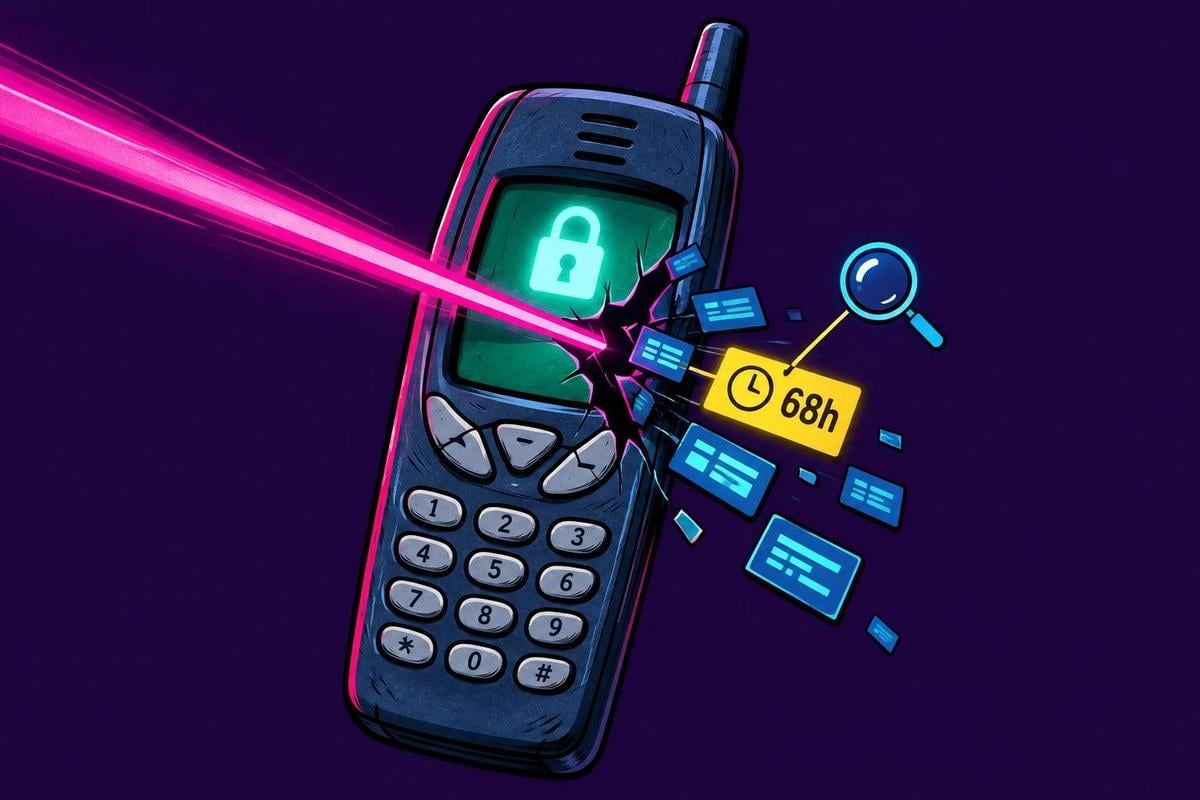
Ciberataques assistidos por IA na Coreia do Sul expuseram dezenas de milhares de registros de clientes e corporativos em sete instituições financeiras, com algumas intrusões levando até 68 horas para serem detectadas. Uma investigação da CrowdStrike em 7 de outubro encontrou vestígios de ARTEX e Claude Code em ataques realizados do fim de setembro ao início de outubro.
Sumário
Principais pontos
- Sete empresas financeiras relataram dados de clientes, corporativos ou de pessoal comprometidos.
- A CrowdStrike recuperou registros de ferramentas de IA e prompts em chinês.
- Os reguladores sul-coreanos ordenaram verificações em cerca de 500 empresas.
- As violações não causaram contágio financeiro comprovado nem roubo direto de fundos bancários.
De acordo com o Cryptopolitan, as evidências incluíam diretórios de servidor publicamente acessíveis contendo os próprios registros de ferramentas dos invasores. As descobertas conectam as violações a atividades assistidas por IA, enquanto a avaliação da CrowdStrike sobre o idioma e os motivos do operador tem apenas confiança moderada.
Ciberataques com IA na Coreia do Sul deixam rastro de registros de ferramentas
A pesquisadora da CrowdStrike Ashley Campion encontrou registros de sessão do Claude Code, arquivos de memória e configurações vinculadas ao ARTEX, uma ferramenta de teste de penetração de código aberto desenvolvida na China. O material recuperado também incluía prompts em chinês.
Além de modelos de linguagem de grande porte, a campanha contou com o ARTEX — uma ferramenta distribuída principalmente em comunidades de língua chinesa no GitHub — para violar instituições financeiras sul-coreanas e extrair dados.
Cada uma das sete empresas afetadas relatou uma escala diferente de exposição. O Shinhan Bank divulgou 25.727 registros comprometidos, enquanto o KB Kookmin e o Hana Bank relataram 119 e 89 registros, respectivamente. O BNK Busan informou que informações ligadas a 11 desenvolvedores terceirizados foram expostas.
O Yegaram Savings Bank notificou cerca de 40.000 clientes afetados. O Welcome Savings Bank divulgou uma violação envolvendo 2.200 registros corporativos, e a Hyundai Capital confirmou que 146 agentes de crédito foram afetados.
Atribuição permanece incerta enquanto prazos de detecção variam
A CrowdStrike avaliou com confiança moderada que o operador era falante de chinês e motivado financeiramente.
Essa avaliação se baseia nas ferramentas desenvolvidas na China e nos prompts em chinês recuperados, em vez de em uma atribuição a um adversário específico.
Os tempos de detecção diferiram fortemente entre os bancos. O Shinhan identificou sua intrusão em 15 horas, o Hana levou quase 42 horas, e o KB Kookmin detectou sua violação após 68 horas.
Reguladores revertem planos de regras de rede e ordenam inspeções
A Coreia do Sul cancelou planos de ampliar isenções às suas regras de separação de rede e ordenou inspeções de segurança em cerca de 500 empresas. Em uma reunião em 4 de outubro, o presidente da FSC, Lee Eog-weon, pediu maior vigilância.
Relatos vindos da Coreia indicaram que os hackers se concentraram em serviços externos mais fracos, em vez dos próprios sistemas internos dos bancos. Os reguladores agora estão priorizando medidas de segurança mais rígidas, uma fiscalização mais rigorosa de fornecedores terceirizados e respostas institucionais mais rápidas para conter até onde um ataque pode se espalhar.
Esses incidentes assistidos por IA na Coreia do Sul ecoam pesquisas mais amplas que apontam para uma atividade adversária mais rápida. O relatório de junho do FMI constatou que a atividade de adversários habilitada por IA aumentou 89% entre 2024 e 2025, enquanto o tempo médio de ruptura caiu para 29 minutos.
“A IA pode ajudar invasores a encontrar vulnerabilidades e explorá-las mais rapidamente, deixando menos tempo para os bancos responderem”, escreveram os pesquisadores do BIS Juan Carlos Crisanto, Adrien Currat e Jeffery Yong em seu artigo de setembro. Eles acrescentaram: “Essa janela para detectar, decidir e responder a tais ataques se estreitou dramaticamente.”
Contágio financeiro ainda não acompanhou as perdas de dados
As violações na Coreia não causaram nenhum contágio financeiro comprovado nem roubo direto de fundos bancários. Pesquisas mais amplas, no entanto, identificam provedores de tecnologia compartilhados e conexões financeiras como rotas pelas quais incidentes cibernéticos podem se espalhar.
A OCDE faz alertas sobre esses canais de transmissão, relacionando violações a resultados como saques de depósitos, crédito mais restrito, queda nas avaliações e aumento dos custos de empréstimo, enquanto o BIS manifesta preocupações semelhantes sobre a dependência compartilhada dos bancos dos mesmos provedores de nuvem e de IA.
A pesquisa da PwC, rotulada para 2027, constatou que 84% dos líderes de segurança e finanças esperavam aumento nos orçamentos de cibersegurança. Apenas 22% permitiriam que a IA operasse de forma totalmente autônoma na defesa.
Artigo produzido com a assistência de inteligência artificial e revisado pela equipe editorial.