Electrum lançou a versão 4.8.3 em 24 de outubro de 2026 para corrigir uma falha de segurança na carteira Electrum que permite que servidores maliciosos enganem usuários para assinarem pagamentos para atacantes ao aumentar as taxas de transação. Os desenvolvedores receberam dois relatos de usuários, incluindo um envolvendo perda de dinheiro, e pediram que todos atualizem.
Sumário
Principais pontos
- Versões do Electrum anteriores à 4.8.3 são vulneráveis.
- Um aumento manual de taxa pode autorizar o pagamento substituto de um atacante.
- O patch valida as assinaturas antes de aceitar transações não confirmadas afetadas.
Como funciona a falha de segurança da carteira Electrum
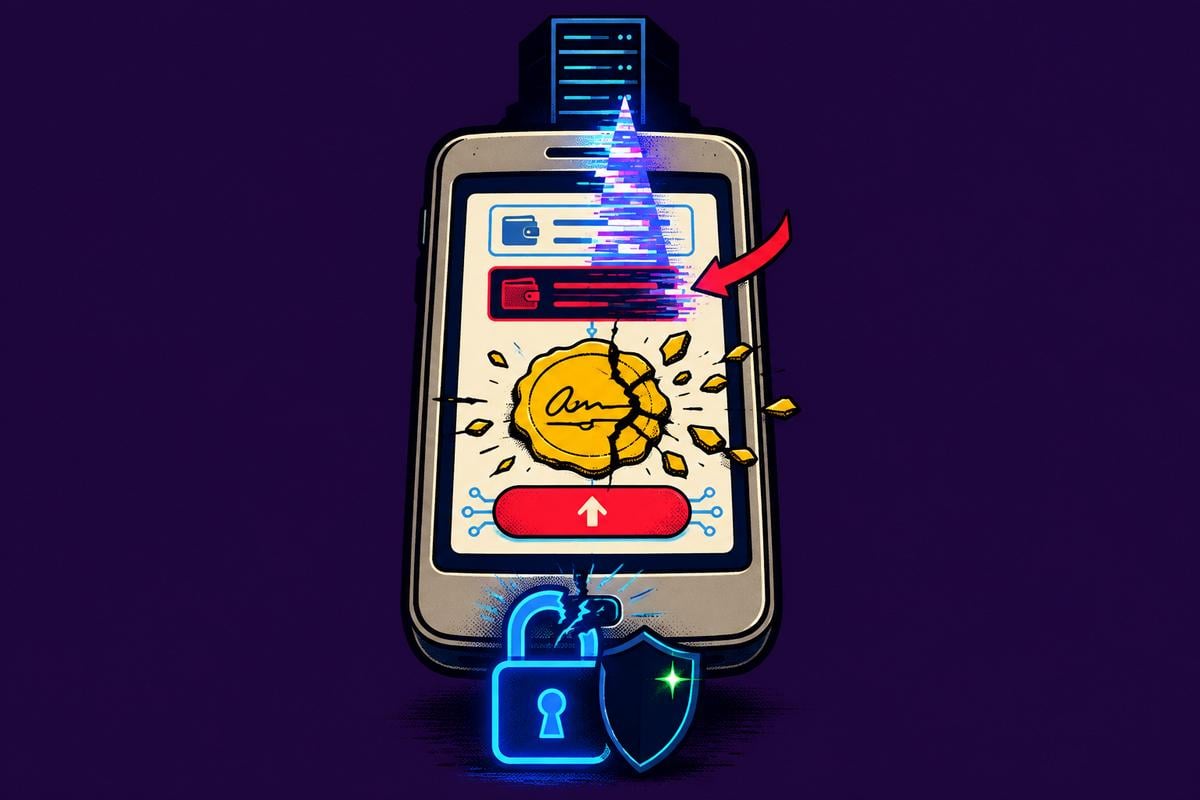
Um servidor malicioso pode ocultar o pagamento original de um usuário e substituí-lo no histórico da carteira por uma transação conflitante apontando para um endereço controlado pelo atacante. O comunicado de segurança do Electrum diz que alguns servidores já estão realizando o ataque.
A carteira usa servidores para recuperar o histórico de transações e transmitir pagamentos. Sua documentação descreve o servidor principal como confiável para informações sobre transações não confirmadas — a confiança que esse ataque explora.
A transação substituída contém assinaturas inválidas. Clientes mais antigos a exibiam como não confirmada sem verificar essas assinaturas primeiro. Se um usuário então aumenta manualmente a taxa por meio de replace-by-fee, ou RBF, a carteira assina o pagamento alterado e envia fundos para o atacante.
Os desenvolvedores disseram que um dos dois usuários que relataram o problema perdeu dinheiro após aumentar a taxa de uma transação. Em ambos os relatos, o destino do atacante correspondia aos últimos quatro caracteres do endereço que o usuário originalmente pretendia pagar, de acordo com o comunicado.
O que a versão 4.8.3 muda
A correção para a falha de segurança da carteira Electrum verifica as assinaturas nas entradas de transação que gastam moedas pertencentes à carteira antes de aceitar uma transação não confirmada em seu histórico local. Anteriormente, essas assinaturas não eram verificadas antes de a transação aparecer.
“Esta versão corrige um problema crítico de segurança, portanto pedimos a todos os usuários que atualizem”, escreveu a Electrum em seu anúncio de lançamento. O comunicado identifica todas as versões anteriores à 4.8.3 como afetadas, ao mesmo tempo em que afirma que clientes conectados a servidores confiáveis, incluindo seus próprios servidores, não são afetados por esse ataque.
Para usuários que ainda não atualizaram, a Electrum recomenda verificar manualmente endereços de destino e valores antes de assinar qualquer transação, incluindo um aumento de taxa. Em sua página de download, os usuários são instruídos a obter o software exclusivamente em electrum.org e a verificar suas assinaturas GPG.
Bull Bitcoin planeja verificações equivalentes no lado do cliente
O CEO da Bull Bitcoin, Francis Pouliot, disse que usuários da carteira BULL não foram afetados, a menos que tivessem escolhido manualmente um servidor comprometido. Por padrão, a BULL se conecta apenas a dois servidores operados pela Bull Bitcoin e um operado pela Blockstream.
Conectar-se a outro lugar exige que os usuários adicionem manualmente um endereço de servidor, disse Pouliot. Ele também se comprometeu a adicionar validação dentro da carteira: “Mesmo assim, estamos adicionando imediatamente uma validação no lado do cliente usando a mesma abordagem da carteira Electrum”, escreveu.
Artigo produzido com a assistência de inteligência artificial e revisado pela equipe editorial.