Após receber em 28 de outubro de 2026 um relato sobre um suposto implante de hardware em um dispositivo Trezor, a empresa agora está aconselhando qualquer pessoa que tenha comprado carteiras da CryptoBilis desde março de 2026 a transferir seus fundos para outro lugar. O relato diz respeito a uma Safe 5 comprada pela Tokopedia em agosto de 2026. A Trezor considera a divulgação confiável, mas ainda não examinou o dispositivo; nenhum comprador da CryptoBilis relatou ter perdido fundos para a empresa.
Sumário
Principais pontos
- O suposto implante supostamente captura backups de carteiras e os transmite por redes móveis.
- A precaução da Trezor abrange todos os modelos fornecidos pela CryptoBilis desde março de 2026.
- Clientes elegíveis podem receber hardware de substituição ou um voucher.
- O dispositivo relatado aguarda exame em laboratório.
Conteúdo do suposto implante de hardware da Trezor
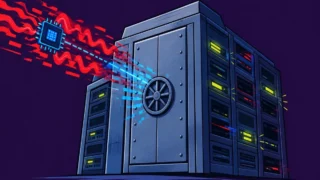
De acordo com o relato do cliente, uma placa de circuito extra foi instalada entre a placa principal e a tela da Safe 5, equipada com um módulo celular e antena; ela supostamente captura as informações exibidas na tela — incluindo o backup da carteira — e as envia por uma rede móvel cada vez que o dispositivo é conectado.
O relato veio de um cliente na Indonésia que o enviou por meio do programa de divulgação responsável da Trezor, e a equipe de segurança examinou fotografias e conversou com o cliente por vídeo chamada antes de emitir o alerta.
Antes de descobrir o hardware adicional, o cliente já havia retirado seus fundos do dispositivo; a Trezor afirma que não há evidências ligando perdas de fundos de clientes ao suposto implante, embora observe que suas carteiras de autocustódia a impedem de visualizar os saldos dos clientes.
CryptoBilis removida após relatos de adulteração em Ledgers
A CryptoBilis foi uma revendedora autorizada tanto da Trezor quanto da Ledger no Sudeste Asiático até outubro de 2026. A Ledger começou a investigar perdas de fundos de clientes em 9 de outubro de 2026 e posteriormente confirmou adulteração física em alguns dispositivos vendidos pela revendedora como parte de um ataque à cadeia de suprimentos.
A Trezor removeu a CryptoBilis de sua rede de revendedores autorizados em 9 de outubro e começou a examinar dispositivos de clientes. Ela também restringiu sua rede de vendedores autorizados como precaução.
Em 19 de outubro, quatro carteiras fornecidas pela CryptoBilis — duas unidades Safe 5, uma Safe 7 e uma Safe 3 — haviam sido examinadas pela Trezor, e nenhuma apresentou adulteração física. A Safe 5 sinalizada em 28 de outubro não fazia parte desse lote examinado.
O alerta da Trezor abrange dispositivos fornecidos pela CryptoBilis, incluindo sua loja na Tokopedia e outras lojas que carregam seu estoque. A Trezor não relata casos envolvendo outros revendedores ou regiões. Os clientes podem verificar o vendedor em seu recibo ou entrar em contato com o Suporte para estabelecer de onde veio seu dispositivo.
Clientes orientados a usar novas carteiras e novas frases de recuperação
Qualquer pessoa que esteja armazenando fundos em uma Trezor comprada da CryptoBilis a partir de março de 2026 deve transferi-los o mais rápido possível para uma carteira recém-criada com uma nova frase de recuperação, diz a Trezor. Restaurar o backup existente em outro dispositivo não resolve a exposição desse backup.
Clientes sem outra carteira de hardware segura podem usar temporariamente uma carteira de software conhecida ou uma corretora. A Trezor recomenda verificar o endereço de recebimento completo antes de transferir fundos.
Compradores que não configuraram seus dispositivos devem deixá-los sem uso e nunca inserir um backup de carteira existente neles.
Clientes elegíveis podem receber uma substituição enviada diretamente pela Trezor ou um voucher que cubra um novo dispositivo. Eles devem manter em sua posse o hardware da CryptoBilis e entrar em contato com o Suporte para organizar a substituição.
A Trezor também alerta que golpistas podem explorar o incidente por meio de e-mails falsos, cartas físicas e chamadas telefônicas. Os clientes devem nunca compartilhar sua frase de recuperação; o Suporte da Trezor nunca irá solicitá-la.
Exame em laboratório é o próximo passo
A equipe de segurança da Trezor está se organizando para receber o dispositivo para análise em laboratório do suposto implante de hardware. A empresa afirma que a descrição do cliente, as fotografias e a entrevista em vídeo foram suficientemente confiáveis para justificar o alerta aos compradores antes da verificação física.
A Trezor desaconselha abrir ou pesar dispositivos para verificar adulteração. Embora o cliente que fez o relato tenha notado uma diferença de peso, a empresa afirma que uma balança não pode confirmar ou descartar de forma confiável uma modificação.
A Ledger e outras partes estão coordenando com a Trezor como parte da investigação, e a SEAL 911, o serviço de resposta a emergências da Security Alliance para incidentes de segurança em cripto, também está colaborando com a Trezor para aconselhar sobre o suporte a clientes afetados. A Trezor afirma que sua equipe de segurança examinará o dispositivo relatado assim que ele chegar.
Artigo produzido com a assistência de inteligência artificial e revisado pela equipe editorial.