O confidential compute da Chainlink, apresentado em 4 de novembro de 2025, processou 1 milhão de execuções de workflow durante o acesso antecipado, segundo a empresa. Os casos de uso distintos são mais de 170.
Sumário
Pontos-chave
- A Chainlink fala de mais de 170 casos de uso na fase de acesso antecipado.
- As operações confidenciais rodam dentro do AWS Nitro Enclaves.
- A criptografia threshold divide o controle dos segredos entre vários participantes.
- Entre as aplicações estão pagamentos privados, trading e verificações de conformidade.
A meta do confidential compute da Chainlink na fase de acesso antecipado
O volume declarado foi alcançado em cerca de 30 dias. O serviço serve para rodar workflows onchain sensíveis sem expor em público os dados e a lógica confidenciais.
Um estudo de caso da AWS destacou esses números e sublinhou o potencial da tecnologia para as instituições.
O plano de lançamento previa o acesso antecipado no início de 2026 por meio do Chainlink Runtime Environment (CRE), com uma disponibilidade mais ampla mais adiante no ano.
O CRE é o framework no qual a Chainlink roda esses workflows. O Confidential Compute é a funcionalidade de privacidade integrada nele.
A oferta amplia os trabalhos anteriores da Chainlink sobre privacidade, como o DECO e as CCIP Private Transactions.
Como a execução confidencial continua verificável
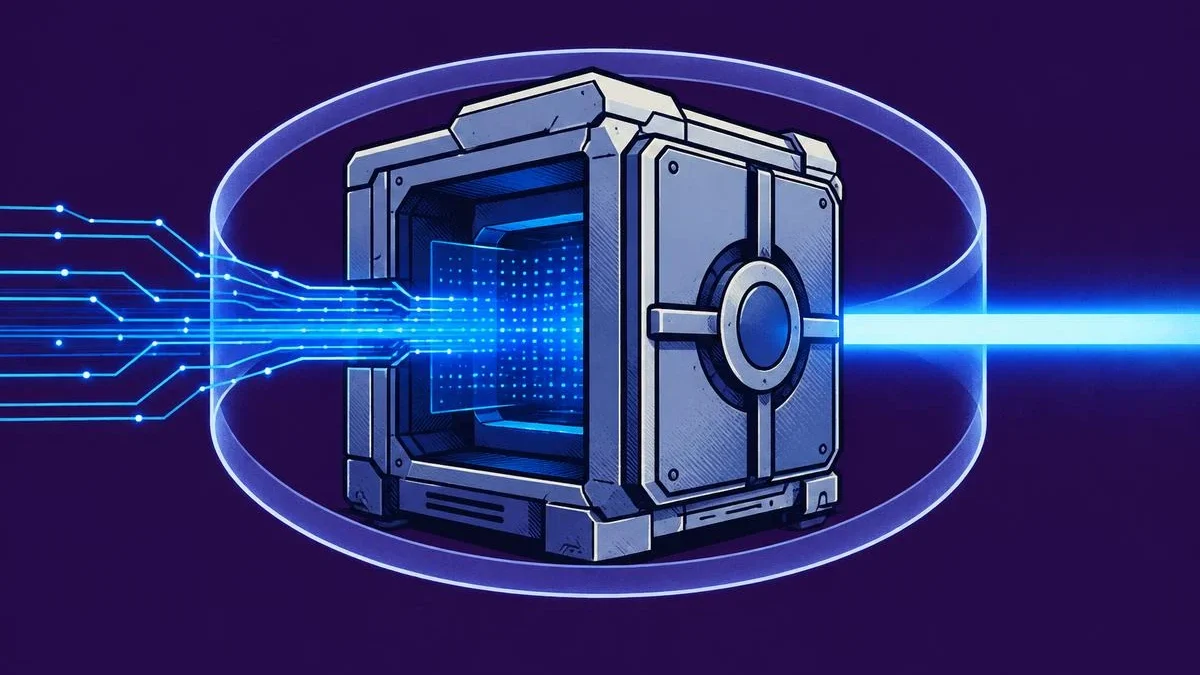
O serviço combina AWS Nitro Enclaves e criptografia threshold para manter privadas as operações sensíveis, preservando a verificação onchain. As partes confidenciais de um workflow são executadas em um ambiente de computação isolado, e não em um ledger público.
Nitro Enclaves funciona como um ambiente de execução confiável, ou TEE. É um espaço selado, projetado para blindar o conteúdo contra o acesso externo, inclusive por parte de quem gerencia a máquina.
A enclave também fornece a atestação, isto é, a prova de qual código está sendo executado. Terminada a computação confidencial, os resultados não sensíveis retornam ao Workflow DON para consenso. Dessa forma, o cálculo privado permanece separado das partes do workflow que continuam verificáveis.
Credenciais e outros segredos são geridos pelo Vault DON, uma rede de oráculos descentralizada que usa criptografia threshold. O controle é distribuído entre os participantes: ninguém possui a chave completa e, para desbloquear um segredo, são necessários vários agentes colaborando.
Pagamentos privados, trading e workflows para instituições
As aplicações apontadas são pagamentos privados, trading, verificação de elegibilidade, proteção automática contra liquidações e verificações de conformidade. Entre as funções estão o acesso confidencial a APIs, tokens e transações privadas e uma verificação de identidade que protege a privacidade dos usuários.
No exemplo da proteção contra liquidações, um workflow atua sobre uma posição sem revelar a lógica da operação. Também é possível executar modelos proprietários dentro de uma enclave.
Para as instituições que olham para a tokenização, a privacidade tem sido até agora um obstáculo. Posições de clientes, modelos de risco e lógicas de conformidade não podem parar em um ledger aberto a todos.
O confidential compute da Chainlink é apresentado como uma forma de proteger essas operações sem abrir mão da verificabilidade onchain e da composabilidade.
Isolamento de hardware e controle distribuído de segredos
A arquitetura combina a segurança das enclaves da Amazon com um controle distribuído de segredos. O hardware da AWS oferece o ambiente isolado, enquanto a criptografia threshold e o Vault DON repartem a responsabilidade de desbloquear as informações sensíveis.
Esses mecanismos servem para reduzir a dependência da segurança das enclaves da Amazon. O projeto busca limitar a exposição dos dados mesmo em caso de violação, com a execução confidencial dentro da enclave e os resultados não sensíveis devolvidos ao Workflow DON.
Conteúdo produzido com a assistência de inteligência artificial e com revisão editorial humana.