Em 16 de novembro de 2026, hackers exploraram uma falha no software da Optimizely para expor visitantes de 178 sites importantes a furtos de criptomoedas via malware.
Os atacantes não invadiram os sites um por um: passaram por um fornecedor comum. Entre as organizações envolvidas aparecem HSBC, Ledger, Salesforce e a BBC.
Sumário
Pontos-chave
- Um erro no procedimento de registro da Optimizely permitiu alterar os scripts dos clientes.
- O malware trocava os endereços das wallets em nove redes de criptomoedas.
- A Optimizely fechou o caminho vulnerável, aplicou uma correção e avisou os clientes envolvidos.
Uma única falha, 178 organizações envolvidas
A brecha alcançou 178 organizações porque o código malicioso viajava dentro do software de um fornecedor compartilhado, e não a partir dos servidores dos sites individuais. O pesquisador de segurança Scott Helme e sua equipe identificaram 188 arquivos JavaScript da Optimizely infectados, depois de analisar 1.611 scripts.
O software da Optimizely é usado pelas empresas para testar layouts e textos das páginas. Quando um visitante abre uma dessas páginas, o navegador executa automaticamente o código incorporado.
As organizações afetadas vão de finanças à tecnologia, da mídia a outros setores. Além do HSBC, a Ledger (fabricante de hardware wallet), Salesforce e BBC, também foram envolvidos Zoom, GitLab, KLM, Air France, Bitly e UNICEF USA.
Na pesquisa de Helme, seis organizações atuam em crypto ou em trading: Ledger, IG Group Holdings Plc, Coinpass da OANDA, Interactive Investor, TMS Brokers e Betashares. Outras 32 são bancos e instituições financeiras.
Furtos de crypto via malware e skimming de cartões
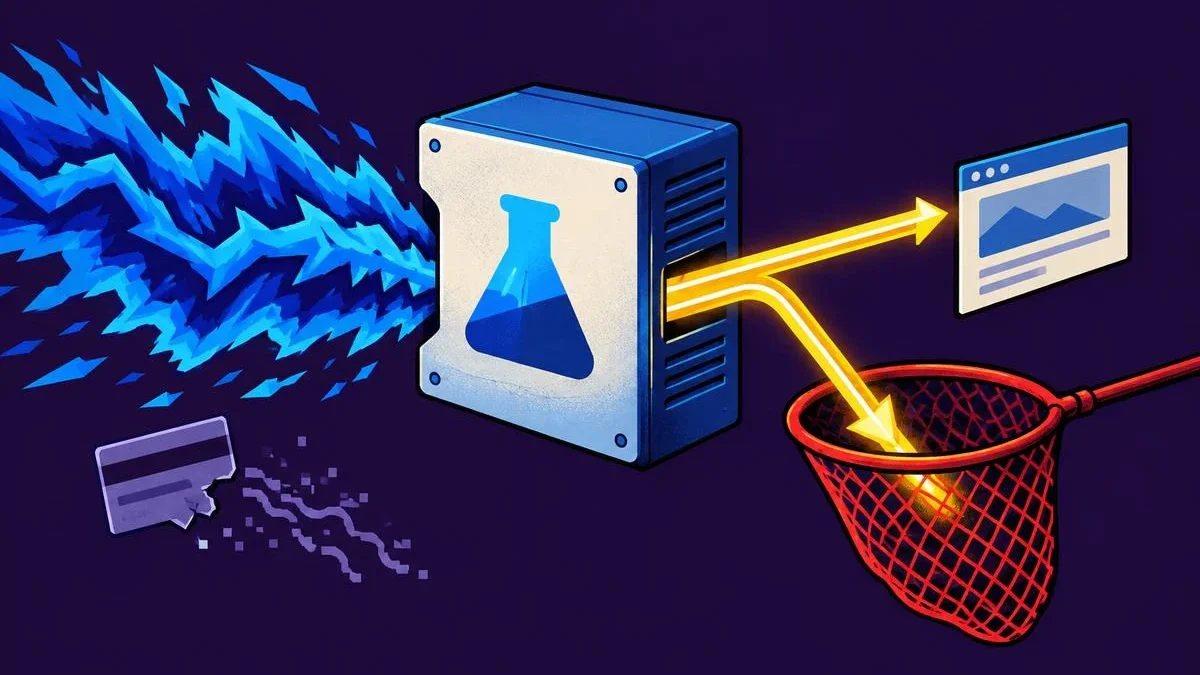
O código procurava nas páginas os endereços das wallets de criptomoedas e os substituía por destinos controlados pelos atacantes. O alvo incluía Bitcoin, Ethereum, Solana, Tron e outras cinco redes.
Os endereços eram trocados tanto nos campos de formulários quanto no texto copiado para a área de transferência dos visitantes. Quem colasse o endereço substituído em uma wallet e autorizasse a transferência enviava os fundos ao atacante.
Esse tipo de furto de crypto via malware não exige acesso à wallet da vítima: modifica o destino antes que a transação seja iniciada.
O script também capturava números de cartão de pagamento, datas de validade e códigos de segurança inseridos nas páginas. Ele ainda podia coletar cookies, endereços web e capturas de tela, além de distribuir exploits contra iPhones e iPads antigos. Helme identificou os payloads secundários como os exploit kits Coruna e DarkSword.
O JavaScript injetado carregava um script malicioso adicional, chamado track.js. Em algumas versões, seu endereço estava codificado. Helme também encontrou uma variante com um payload incorporado, capaz de ser executado caso o script remoto fosse bloqueado.
Optimizely fecha a falha no registro
A Optimizely explicou que uma parte não autorizada explorou o fluxo de registro de contas Experimentation para inserir JavaScript malicioso nos projetos dos clientes. Esse ponto de entrada, em nível de fornecedor, permitiu que o código chegasse aos sites sem intrusões separadas em seus servidores.
A empresa bloqueou o caminho vulnerável, aplicou uma correção e removeu o código injetado. Em seguida encerrou as sessões ativas, revogou os tokens, redefiniu o acesso das contas afetadas e bloqueou a distribuição do código por meio da Cloudflare. Todos os clientes envolvidos foram notificados.
As verificações de Helme mostram a limpeza em andamento. Às 21h52 UTC de 16 de novembro, apenas um dos 188 scripts comprometidos ainda continha código malicioso.
A Salesforce declarou que está investigando as alterações e, de forma preventiva, verificando se os scripts da Optimizely estão desativados nas instâncias de pré-visualização e de produção.
As wallets afetadas e o contexto de segurança
Até a noite de 16 de novembro, as wallets ligadas ao ataque haviam recebido cerca de 7.040 dólares, em grande parte em Bitcoin, segundo a Report URI. Isso não representa perdas confirmadas: a investigação de Helme encontrou wallets com movimentações anteriores ao ataque.
O episódio não parece isolado. A Hudson Rock, que monitora malwares infostealer, encontrou código semelhante em outros três serviços web, com uma primeira onda iniciada em 13 de novembro. No caso da Optimizely, a primeira injeção observada por Helme data das primeiras horas de 16 de novembro.
As empresas que reconstruíram o ataque não o vincularam a ferramentas de inteligência artificial. A Optimizely o atribui à vulnerabilidade no procedimento de registro.
O caso surge após meses de temores sobre ataques assistidos por IA. A Anthropic havia lançado o Claude Mythos Preview apenas para um grupo restrito de organizações de confiança, devido à sua capacidade de encontrar falhas em software. Em 16 de novembro, a equipe de threat intelligence do Google informou que as divulgações mensais de vulnerabilidades aproximadamente dobraram entre janeiro e julho.
Conteúdo produzido com a assistência de inteligência artificial e com revisão editorial humana.